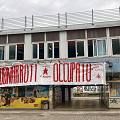
Tentata irruzione nella notte al liceo Carducci, intervengono le forze dell’ordine. Al Buonarroti prosegue invece l’occupazione pacifica degli studenti.
Occupato il liceo Montale a Roma. Gli studenti contro il preside: «à entrato di notte rompendo un vetro e si è barricato in presidenza»


Contenuto Sponsorizzato martedì 10 novembre 2026 ore 06:00
Come un'e-mail aziendale protegge i dati sensibili dei clienti?

La posta elettronica, che rappresenta ancora oggi il canale di comunicazione più utilizzato nelle imprese italiane, costituisce purtroppo anche uno dei punti maggiormente esposti agli attacchi informatici e alle intrusioni esterne.
- — Ogni giorno, attraverso le caselle aziendali, circolano numerose informazioni riservate, come dati anagrafici, documenti contrattuali, coordinate bancarie e comunicazioni confidenziali scambiate tra l'azienda e i suoi clienti. Proteggere questo flusso coinvolge reputazione e fiducia costruita nel tempo. Comprendere con precisione quali strumenti e quali tecnologie rendano davvero sicura una casella di posta aziendale, in un contesto di minacce sempre più sofisticate, permette non soltanto di prevenire danni economici talvolta ingenti, ma anche di scongiurare pesanti sanzioni legali derivanti dalla mancata tutela dei dati. In questa guida esaminiamo minacce reali, difese e obblighi normativi che ogni impresa deve conoscere.
Le minacce invisibili che mettono a rischio i dati dei tuoi clienti ogni giorno
Molti titolari d'impresa sottovalutano la quantità di attacchi che una casella di posta subisce quotidianamente. Il pericolo non arriva solo da hacker esperti, ma spesso da errori umani o da strumenti inadeguati. Adottare una e-mail professionale con dominio proprio riduce sensibilmente la superficie d'attacco rispetto alle caselle gratuite, prive di controlli avanzati.
Le insidie più frequenti si manifestano attraverso forme molto diverse tra loro, che talvolta risultano difficili da riconoscere per un utente non esperto, il quale rischia di cadere in trappola. Vediamo le minacce che colpiscono più spesso le comunicazioni aziendali:
1. Intercettazione dei messaggi su reti non protette, specialmente Wi-Fi pubbliche
2. Malware nascosti in allegati apparentemente innocui o link ingannevoli
3. Accessi non autorizzati causati da password deboli o riutilizzate
4. Furto di credenziali tramite pagine di login contraffatte
Riconoscere questi scenari, imparando a distinguere i segnali sospetti e le tecniche più diffuse utilizzate dagli aggressori, rappresenta il primo passo per costruire una difesa concreta e solida, capace di proteggere i dati sensibili e la corrispondenza quotidiana da ogni possibile minaccia. Un sistema di posta configurato con cura, se vuole offrire una protezione adeguata, deve includere filtri antispam evoluti, controlli antivirus integrati e meccanismi che bloccano i mittenti sospetti prima che raggiungano la casella del destinatario.
Crittografia e protocolli sicuri: come viaggiano protette le informazioni riservate
Quando un messaggio parte dal mittente, passa attraverso numerosi server prima di giungere al destinatario finale. In assenza di un'adeguata protezione, ogni singola tappa che il messaggio attraversa durante il suo percorso si trasforma in un punto vulnerabile, esposto a possibili intercettazioni e manomissioni. La crittografia converte il contenuto in un codice illeggibile senza la chiave corretta, permettendone la lettura solo agli autorizzati.
I protocolli che proteggono la trasmissione
I server di posta affidabili utilizzano il protocollo TLS per cifrare la connessione durante l'invio e la ricezione. In questo modo, se un malintenzionato intercettasse il traffico, riuscirebbe a trovare soltanto dati del tutto indecifrabili. A questo si aggiungono i sistemi di autenticazione del mittente, come SPF, DKIM e DMARC, che verificano l'autenticità del dominio da cui proviene il messaggio e impediscono la falsificazione dell'indirizzo utilizzato per l'invio. Insieme, questi standard bloccano chi impersona aziende legittime.
Archiviazione sicura dei messaggi
La protezione dei dati non riguarda soltanto il momento del transito delle informazioni lungo la rete, ma si estende anche alla fase della loro conservazione sui dispositivi di archiviazione. I messaggi memorizzati sui server devono essere cifrati a riposo, in modo che un eventuale accesso fisico o digitale non autorizzato non consenta in alcun modo la lettura dei contenuti protetti. Backup regolari e data center a norma completano una sicurezza robusta contro attacchi e guasti.
Perché un dominio aziendale riduce il rischio di phishing e furto d'identità
Un indirizzo legato al nome dell'impresa migliora l'immagine e protegge concretamente dalle frodi. I clienti imparano a riconoscere il dominio ufficiale e diffidano istintivamente di messaggi provenienti da caselle generiche o sospette. In questo modo si consolida il legame di fiducia e diventa più arduo per i criminali fingersi l'azienda.
Chi gestisce assunzioni e colloqui conosce bene l'importanza di comunicazioni verificabili. Nelle procedure di selezione, come accade per una posizione aperta per addetti all'immissione dati, i candidati scambiano documenti personali che richiedono canali affidabili. Un dominio proprio consente inoltre di configurare regole di autenticazione che segnalano immediatamente eventuali imitazioni, proteggendo tanto l'impresa quanto le persone che interagiscono con essa.
La gestione finanziaria beneficia allo stesso modo di strumenti sicuri. Soluzioni digitali dedicate alle imprese, descritte in approfondimenti come quello su la nuova piattaforma gratuita per la salute delle PMI europee, mostrano quanto la riservatezza dei dati sia ormai centrale nelle operazioni quotidiane.
Conformità al GDPR: gli obblighi di protezione dati che ogni impresa deve rispettare
Il regolamento europeo, che disciplina in modo rigoroso la materia, impone regole precise a chiunque tratti dati personali, stabilendo obblighi stringenti per tutti i soggetti coinvolti nella gestione delle informazioni. La posta elettronica, che quotidianamente trasporta informazioni sensibili dei clienti e dati personali di varia natura, rientra pienamente in questo ambito normativo, poiché costituisce uno dei canali attraverso cui tali informazioni riservate vengono trasmesse, archiviate e scambiate tra le parti coinvolte. Non si tratta affatto di una semplice formalità burocratica, poiché le violazioni possono comportare pesanti sanzioni economiche e un danno difficilmente recuperabile alla reputazione aziendale.
Per orientarsi correttamente, è utile consultare i principi europei di protezione dei dati pubblicati dalle autorità competenti, che chiariscono responsabilità e adempimenti. Tra gli obblighi principali figurano la minimizzazione dei dati raccolti, la conservazione per il tempo strettamente necessario e l'adozione di misure tecniche adeguate. Un provider serio garantisce server situati all'interno dell'Unione Europea, rispettando così i requisiti di localizzazione previsti dalla normativa. Nel panorama dei fornitori attenti a questi aspetti compare anche il nome IONOS. La trasparenza verso i clienti, attraverso informative chiare sul trattamento, completa il quadro degli adempimenti richiesti a ogni organizzazione.
Misure concrete per rafforzare la sicurezza della posta elettronica in azienda
Munirsi di strumenti adatti rappresenta soltanto il punto di partenza, poiché la vera protezione nasce quotidianamente dalle buone pratiche che ciascuno dovrebbe adottare con costanza e attenzione. Anche la tecnologia più avanzata risulta del tutto inutile se il personale, nel proprio operato quotidiano, non adotta comportamenti prudenti e non presta la dovuta attenzione ai rischi. Formare i collaboratori sul riconoscimento delle minacce vale quanto l'infrastruttura tecnica.
Abitudini che fanno la differenza
L'autenticazione a due fattori, che richiede una seconda verifica oltre alle normali credenziali, aggiunge una barriera supplementare rendendo del tutto inutile il furto della sola password da parte di malintenzionati. Conviene aggiornare spesso le credenziali, non aprire allegati da mittenti sconosciuti e controllare sempre l'indirizzo completo prima di rispondere. Definire procedure interne chiare e condivise per la gestione dei dati riservati, specialmente quando vengono manipolati da più persone, aiuta a prevenire fughe accidentali di informazioni sensibili all'interno dell'organizzazione.
Un fornitore italiano o europeo offre assistenza locale e data center conformi alle regole continentali. La vicinanza geografica dei server, oltre a ridurre sensibilmente i tempi di latenza durante le operazioni quotidiane, agevola notevolmente le eventuali verifiche di conformità che l'azienda potrebbe dover affrontare. Proteggere la posta elettronica significa, in ultima analisi, salvaguardare il bene più prezioso che ogni impresa possieda, ovvero quella fiducia dei propri clienti che, una volta compromessa, risulta assai difficile da ricostruire. Investire oggi nella sicurezza trasforma le debolezze in vantaggi competitivi.
Domande frequenti
Come si forma il personale a riconoscere i tentativi di phishing via email?
La formazione efficace parte da simulazioni periodiche di phishing, inviate internamente per testare le reazioni reali dei dipendenti senza preavviso. Workshop brevi ma frequenti funzionano meglio di un singolo corso annuale, perche le tecniche di attacco cambiano continuamente. Molte aziende italiane sottovalutano questo aspetto, concentrandosi solo sugli strumenti tecnici e dimenticando il fattore umano, che resta la principale causa di incidenti.
Ogni quanto tempo bisogna cambiare le password della posta aziendale?
Le linee guida aggiornate di sicurezza informatica sconsigliano cambi troppo frequenti, che spingono gli utenti a scegliere password deboli o simili tra loro. Meglio puntare su password lunghe e uniche, cambiate solo in caso di sospetto compromesso, unite a un secondo fattore di autenticazione. Un gestore di password aziendale aiuta a mantenere standard elevati senza gravare sulla memoria dei dipendenti.
Quali sono i tempi di notifica obbligatori in caso di violazione dei dati via email?
Il GDPR impone di segnalare una violazione dei dati personali al Garante Privacy entro 72 ore dalla scoperta dell'incidente, salvo i casi a basso rischio. Se la violazione comporta un rischio elevato per i clienti, l'azienda deve informarli direttamente e senza ritardo ingiustificato. Documentare ogni incidente, anche quelli non notificati, è comunque un obbligo che molte imprese dimenticano.
Quanto costa in media una violazione dei dati per una piccola impresa italiana?
I costi variano molto in base al settore, ma includono spesso spese legali, sanzioni e perdita di clienti che possono superare le decine di migliaia di euro anche per realtà di piccole dimensioni. A questo si aggiunge il danno reputazionale, difficile da quantificare ma spesso più pesante del costo diretto. Investire in prevenzione costa sempre meno che gestire le conseguenze di un attacco riuscito.
Dove posso trovare una e-mail professionale con dominio aziendale per la mia impresa?
Per attivare protocolli come SPF, DKIM e DMARC serve prima una casella con dominio proprio, non una gratuita. Il servizio di e-mail professionale di IONOS è pensato proprio per le PMI italiane che vogliono configurare questi standard di sicurezza senza competenze tecniche avanzate. Attivando il dominio aziendale si pone la base tecnica necessaria per proteggere davvero i dati dei clienti.
Se vuoi leggere le notizie principali della Toscana iscriviti alla Newsletter QUInews - ToscanaMedia. Arriva gratis tutti i giorni alle 20:00 direttamente nella tua casella di posta.
Basta cliccare QUI